La notifica di un data breach al Garante per la protezione dei dati personali non si invia più via PEC. Dal 1° luglio 2021 si trasmette tramite la procedura telematica del portale dei servizi online dell’Autorità. Il titolare del trattamento deve farlo senza ingiustificato ritardo e, ove possibile, entro 72 ore da quando è venuto a conoscenza della violazione. La PEC resta invece molto utile in un altro passaggio: la comunicazione certificata e documentabile alle imprese, ai professionisti e agli enti coinvolti.
In breve
- Il data breach va notificato al Garante entro 72 ore dalla scoperta, salvo che sia improbabile un rischio per i diritti e le libertà delle persone.
- Dal 1° luglio 2021 il canale corretto è la procedura telematica sul portale del Garante, non l’invio di un modulo via PEC.
- Se le informazioni non sono complete, la notifica si può integrare in fasi successive. Se arriva oltre le 72 ore, va motivato il ritardo.
- Ogni violazione, anche quella non notificata, va documentata in un registro interno.
- Quando il rischio per le persone è elevato, bisogna informare gli interessati. Per imprese e professionisti la PEC offre ricevute con valore probatorio.
Indice
- Che cos’è un data breach e quando va notificato
- Chi notifica e da quando decorrono le 72 ore
- Portale o PEC: come si invia oggi la notifica
- Cosa deve contenere la notifica
- Notifica per fasi e notifica tardiva
- Quando la notifica non è dovuta: il registro delle violazioni
- Comunicare la violazione agli interessati
- Perché la PEC è il canale giusto verso imprese e professionisti
- Le prime 72 ore: una sequenza operativa
- Il punto di vista di TrovaPEC
- Comunicazioni certificate dopo una violazione, con TrovaPEC
- Domande frequenti
- Fonti
Che cos’è un data breach e quando va notificato
Secondo il Garante privacy, un data breach è una violazione di sicurezza che comporta, in modo accidentale o illecito, la distruzione, la perdita, la modifica, la divulgazione non autorizzata o l’accesso ai dati personali. La definizione è ampia e comprende situazioni molto diverse tra loro:
- un server aziendale colpito da ransomware che rende inaccessibili gli archivi;
- un portatile o una chiavetta USB con dati di clienti smarriti o rubati;
- un’email con un file di anagrafiche inviata al destinatario sbagliato;
- un accesso non autorizzato a un gestionale o a un’area riservata;
- la cancellazione accidentale di un database senza copie di backup utilizzabili.
Non ogni incidente informatico è un data breach: lo diventa quando coinvolge dati personali. Allo stesso modo, non ogni data breach va notificato. La notifica al Garante è dovuta a meno che sia improbabile che la violazione presenti un rischio per i diritti e le libertà delle persone fisiche. Il cuore della decisione è quindi la valutazione del rischio: quali dati sono coinvolti, quante persone, con quali possibili conseguenze (furto d’identità, frodi, danni reputazionali, discriminazioni, perdita di controllo sui propri dati).
Questa valutazione diventa più complessa quando i dati transitano in sistemi automatizzati o in servizi di intelligenza artificiale, dove non sempre è immediato capire quali informazioni siano state esposte. Chi lavora con questi strumenti trova indicazioni utili in un approfondimento su GDPR e sistemi di IA, dedicato a individuare per tempo le lacune ad alto rischio.
Chi notifica e da quando decorrono le 72 ore
L’obbligo spetta al titolare del trattamento, cioè all’azienda, allo studio professionale o all’ente che decide finalità e mezzi del trattamento. Le 72 ore, precisa il Garante, decorrono dal momento in cui il titolare è venuto a conoscenza della violazione.
Il punto delicato è proprio stabilire quando si “viene a conoscenza”. Nella prassi il termine si fa partire dal momento in cui il titolare ha una ragionevole certezza che si sia verificato un incidente che ha compromesso dati personali, non dalla conclusione dell’analisi tecnica completa. Aspettare la relazione finale del consulente informatico per far partire il conteggio è quindi un errore frequente.
Il responsabile del trattamento, ad esempio il fornitore di un servizio cloud o di un software gestionale, non notifica al Garante al posto del titolare: deve informare senza ritardo il titolare, che poi valuta e procede. Per questo è utile che i contratti con i fornitori indichino tempi e modalità di segnalazione degli incidenti, insieme a un recapito certo, come un indirizzo PEC dedicato.
Portale o PEC: come si invia oggi la notifica
Molte ricerche online uniscono le parole “notifica”, “data breach” e “PEC”, perché per anni la notifica al Garante è stata inviata con un modulo allegato a un messaggio di posta elettronica certificata. Questa modalità è superata. Con il provvedimento del 27 maggio 2021 l’Autorità ha stabilito che dal 1° luglio 2021 i titolari forniscano le informazioni richieste attraverso la procedura telematica disponibile nel portale dei servizi online.
In pratica, per notificare una violazione occorre:
- accedere al portale dei servizi online del Garante;
- compilare il modulo telematico di notifica della violazione;
- conservare la ricevuta e la copia di quanto trasmesso, che entrano nella documentazione interna dell’incidente.
La PEC dell’Autorità rimane un recapito istituzionale per la corrispondenza, ma per la notifica di un data breach la strada indicata dal Garante è la procedura telematica. Le pagine e le guide che riportano ancora il vecchio invio via email vanno lette tenendo conto di questa modifica. Il portale e i moduli possono essere aggiornati, quindi prima di ogni notifica conviene verificare le istruzioni correnti sulla pagina del Garante dedicata al data breach.
Cosa deve contenere la notifica
L’articolo 33 del GDPR elenca le informazioni minime che la notifica deve riportare, riprese anche nelle guide operative sulla comunicazione degli incidenti. Il modulo telematico del Garante guida nella compilazione, ma è utile raccogliere questi elementi fin dalle prime ore.
| Elemento | Cosa indicare | Esempio |
|---|---|---|
| Natura della violazione | Tipo di evento e modalità | Accesso non autorizzato al gestionale clienti |
| Categorie e numero di interessati | Stima delle persone coinvolte | Circa 1.200 clienti, di cui 300 imprese |
| Categorie e numero di registrazioni | Tipi di dati e stima dei record | Anagrafiche, IBAN, indirizzi email |
| Contatti del DPO | Nome e recapiti del responsabile della protezione dei dati o di un altro punto di contatto | Email e PEC del DPO |
| Probabili conseguenze | Rischi concreti per le persone | Possibili tentativi di phishing mirato |
| Misure adottate o proposte | Interventi per contenere e rimediare | Reset delle credenziali, blocco degli accessi, avviso ai clienti |
Una buona notifica è precisa, ma non deve attendere la perfezione. Le stime numeriche sono accettate, purché si indichi come sono state ottenute e si aggiornino quando i dati diventano certi.
Notifica per fasi e notifica tardiva
Nei primi giorni di un incidente raramente si conosce tutto. Il GDPR consente di fornire le informazioni in fasi successive, senza ulteriore ingiustificato ritardo, quando non è possibile raccoglierle tutte insieme, come ricordano anche le analisi sulle sanzioni per mancata notifica. La soluzione più prudente è quindi una notifica iniziale entro le 72 ore con ciò che si sa, seguita da integrazioni.
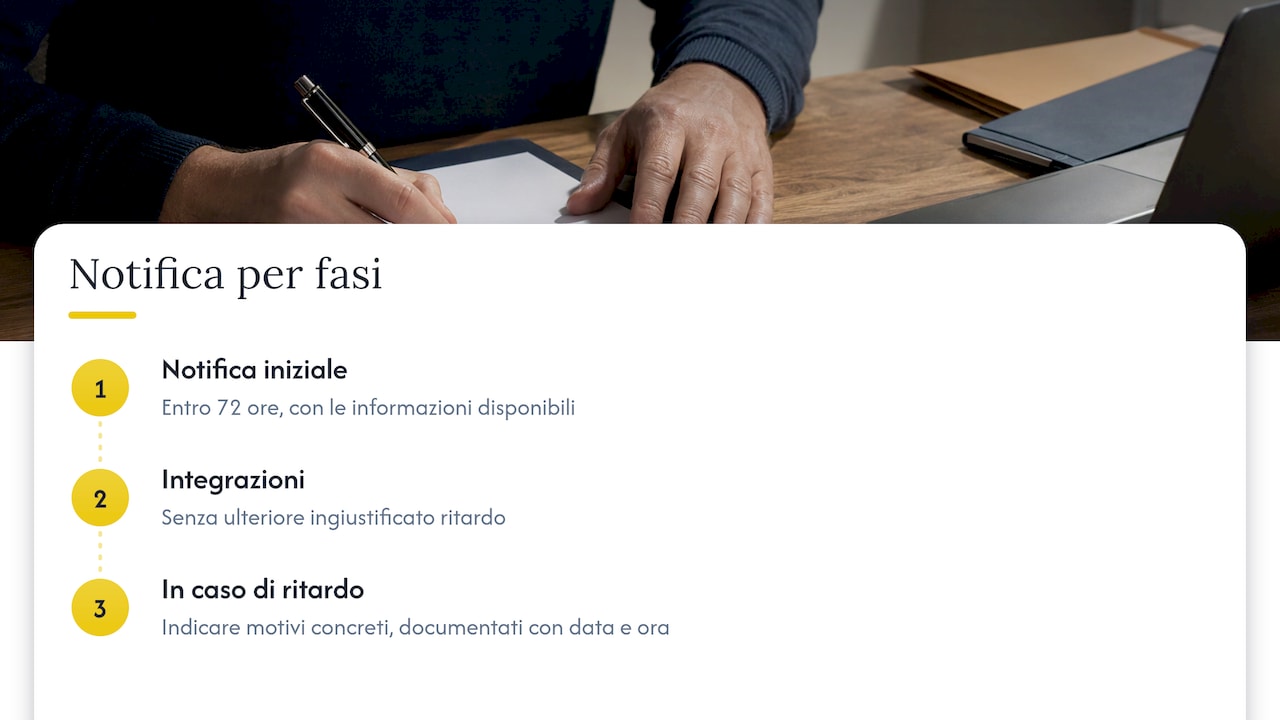
Se invece la notifica arriva oltre il termine, secondo il Garante deve essere accompagnata dai motivi del ritardo. Le ragioni vanno descritte in modo concreto, ad esempio una segnalazione tardiva da parte di un fornitore, documentata con data e ora. Una motivazione generica difficilmente regge a una verifica.
Quando la notifica non è dovuta: il registro delle violazioni
La notifica al Garante non serve se è improbabile che la violazione presenti un rischio per le persone. Un caso tipico è lo smarrimento di un dispositivo cifrato con chiave non compromessa, oppure l’invio errato di un documento a un destinatario interno autorizzato che lo ha subito eliminato.
Anche in questi casi, però, resta un obbligo: il titolare deve documentare tutte le violazioni, ad esempio con un registro, per consentire all’Autorità di effettuare verifiche, come indica la pagina del Garante. È l’applicazione pratica del principio di responsabilizzazione descritto nella guida all’applicazione del GDPR, che chiede ai titolari comportamenti proattivi e dimostrabili.
Un registro ben tenuto riporta, per ogni evento:
- data e ora della scoperta e chi l’ha segnalata;
- descrizione dei fatti e dei dati coinvolti;
- valutazione del rischio e motivazione della scelta di notificare o meno;
- misure adottate e comunicazioni inviate, con le relative ricevute.
Anagrafiche ordinate e aggiornate rendono questo lavoro molto più rapido. Le regole per gestirle sono riassunte nella guida su GDPR e anagrafiche clienti.
Comunicare la violazione agli interessati
La notifica al Garante e la comunicazione alle persone coinvolte sono due obblighi distinti. Quando la violazione comporta un rischio elevato per i diritti delle persone, il titolare deve comunicarla a tutti gli interessati usando i canali più idonei, salvo che abbia già adottato misure tali da ridurne l’impatto (Garante privacy). La soglia è più alta di quella prevista per la notifica all’Autorità: non ogni violazione notificata al Garante va comunicata anche agli interessati.
La comunicazione non è dovuta in due casi, illustrati anche nella guida dell’autorità irlandese per la protezione dei dati:
- quando i dati erano protetti da misure tecniche e organizzative adeguate, come la cifratura, che li rendono incomprensibili a chi non è autorizzato;
- quando contattare ogni persona richiederebbe sforzi sproporzionati. In questo caso si procede con una comunicazione pubblica o una misura analoga altrettanto efficace.
Il messaggio agli interessati deve essere chiaro e orientato all’azione: cosa è successo, quali dati sono coinvolti, quali rischi corrono e cosa possono fare subito, per esempio cambiare password o diffidare di richieste di pagamento insolite. Vanno indicati i contatti del DPO o di un referente. Se la violazione nasce da un sito web o da un modulo online, conviene poi verificarne la conformità con una checklist sulla conformità RGPD del sito. Per chi gestisce dati commerciali condivisi tra rete vendita e ufficio, è utile anche rivedere le regole per condividere i dati di vendita in sicurezza.
Perché la PEC è il canale giusto verso imprese e professionisti
Quando gli interessati sono aziende, studi professionali o enti, la posta elettronica certificata è il canale più solido per la comunicazione. La PEC funziona come una raccomandata elettronica: la ricevuta di accettazione e quella di consegna attestano l’invio e il recapito del messaggio, con data e ora. In un sistema basato sulla responsabilizzazione, queste ricevute diventano la prova documentale che la comunicazione è stata effettuata.
Gli scenari in cui la PEC è particolarmente efficace sono frequenti:
- un fornitore di software gestionale che deve avvisare centinaia di aziende clienti;
- uno studio commercialista che informa i propri clienti titolari di partita IVA;
- un ente pubblico che comunica con altre amministrazioni o con imprese del territorio;
- un responsabile del trattamento che segnala l’incidente ai titolari per cui lavora.
Il problema pratico è avere, in poche ore, gli indirizzi PEC corretti di tutti i destinatari. Le anagrafiche interne contengono spesso PEC vecchie o mancanti, e la ricerca manuale uno per uno non è compatibile con i tempi di un data breach. Imprese e professionisti hanno un domicilio digitale registrato nei pubblici elenchi, come spiegato nella guida al domicilio digitale delle imprese. Per un uso corretto degli indirizzi tratti da questi elenchi valgono le indicazioni su PEC e GDPR e sulla privacy negli invii massivi di PEC.
Le prime 72 ore: una sequenza operativa
Una procedura definita in anticipo evita decisioni improvvisate. Una sequenza tipica è la seguente:
- Rilevazione e registrazione. Annotare data, ora e fonte della segnalazione: da qui parte il conteggio.
- Contenimento. Isolare i sistemi, revocare accessi, cambiare credenziali, recuperare i dati dove possibile.
- Coinvolgimento del DPO e dei referenti legali e tecnici.
- Valutazione del rischio. Tipo di dati, numero di persone, gravità e probabilità delle conseguenze.
- Notifica al Garante tramite il portale, entro le 72 ore, anche con informazioni parziali da integrare.
- Comunicazione agli interessati se il rischio è elevato, scegliendo il canale più idoneo per ogni gruppo di destinatari.
- Documentazione. Aggiornare il registro delle violazioni con decisioni, motivazioni, ricevute e misure correttive.
Il punto di vista di TrovaPEC
Nel lavoro quotidiano con aziende, studi e amministrazioni vediamo che, dopo la notifica al Garante, la parte più difficile di un data breach è spesso la comunicazione ai destinatari. Le liste esistono, ma gli indirizzi PEC sono incompleti, scritti male o non più attivi.
Per questo riteniamo che la preparazione conti quanto la reazione. Un’anagrafica clienti con PEC verificate sull’Indice Nazionale degli Indirizzi PEC permette di comunicare in poche ore, con ricevute che documentano ogni consegna.
La nostra piattaforma nasce proprio per eliminare la ricerca manuale: partendo da un elenco di Partite IVA o Codici Fiscali restituisce le PEC ufficiali, e i servizi di invio massivo e di rendicontazione dei ritorni completano la documentazione richiesta dal principio di responsabilizzazione.
Alessandro
Comunicazioni certificate dopo una violazione, con TrovaPEC
Se dovete informare in tempi stretti un elenco di imprese, professionisti o enti, TrovaPEC consente di partire da una lista di Partite IVA o Codici Fiscali e di ottenere in modo automatizzato gli indirizzi PEC ufficiali, aggiornati tramite l’Indice Nazionale degli Indirizzi PEC. Per un singolo indirizzo è disponibile anche la ricerca gratuita.

Ai risultati della ricerca PEC massiva si possono affiancare l’invio PEC massivo con rendicontazione dei ritorni, la verifica massiva delle Partite IVA e, per integrare il servizio nei vostri sistemi, i web services per la ricerca PEC.
Domande frequenti
Si può ancora notificare un data breach al Garante via PEC?
No. Per la notifica il canale indicato dal Garante è la procedura telematica del portale dei servizi online, in vigore dal 1° luglio 2021. La PEC dell’Autorità resta un recapito istituzionale per la corrispondenza. Prima di ogni notifica conviene verificare le istruzioni aggiornate sul sito del Garante.
Le 72 ore comprendono il fine settimana?
Sì, il termine è espresso in ore e non in giorni lavorativi, quindi corre anche nei festivi. Per questo è utile prevedere la reperibilità del DPO e dei referenti interni. Se la notifica arriva oltre il termine, vanno indicati i motivi del ritardo.
Cosa succede se non tutte le informazioni sono disponibili entro 72 ore?
Si invia una notifica iniziale con i dati noti e la si integra in fasi successive, senza ulteriore ingiustificato ritardo. Le stime numeriche sono accettate se motivate. Una notifica tempestiva e incompleta è preferibile a una completa ma tardiva.
Bisogna avvisare i clienti a ogni data breach?
No, la comunicazione agli interessati è obbligatoria solo se la violazione presenta un rischio elevato per i loro diritti e libertà. Non è dovuta se i dati erano, ad esempio, cifrati in modo adeguato. Quando i destinatari sono imprese o professionisti, la PEC consente di documentare l’avvenuta consegna.
Fonti
- Garante privacy: Data breach, violazioni di dati personali
- Garante privacy: Data breach (pagina in italiano)
- Garante privacy: Provvedimento del 27 maggio 2021, procedura telematica per la notifica
- Garante privacy: Guida all’applicazione del GDPR
- Data Protection Commission (Irlanda): Guidance Note sulla notifica dei data breach
- SecurityHub: come comunicare gli incidenti sui dati personali
- Privacy Legale: data breach e mancata notifica